Le 1er juillet 2026, les clients de HubSpot ont appris par email que leurs contacts allaient alimenter un référentiel partagé avec d’autres entreprises. L’option était activée par défaut. Quatre jours plus tard, devant la réaction de l’écosystème, l’éditeur faisait machine arrière et retirait l’intégralité du dispositif.
L’épisode a remis sur la table une question qu’au fond peu d’entreprises se posent avant de signer : ces données que vos commerciaux saisissent tous les jours, à qui appartiennent-elles ?
La réponse tient en trois temps :
- Les données ne font l’objet, en tant que telles, d’aucun droit de propriété en droit français.
- Cela ne signifie pas pour autant que votre éditeur peut en faire ce qu’il veut.
- Pour l’essentiel de ce que contient un CRM commercial, c’est-à-dire des personnes physiques identifiables, la bonne question n’est pas celle de la propriété mais celle du rôle. Vous n’êtes pas propriétaire de ces données, vous en êtes responsable et ce statut vous donne des prérogatives qu’aucun contrat ne peut vous retirer.
Sommaire
- L’essentiel à retenir
- À qui appartiennent les données d’un CRM ?
- Un contrat SaaS donne un droit d’usage, pas un droit de propriété
- Ce que le RGPD vous garantit, quoi que dise votre contrat
- Que peut faire l’éditeur CRM avec vos données ?
- HubSpot Contact Discovery : où se situe vraiment la frontière
- Que deviennent vos données si votre éditeur CRM dépose le bilan ?
- Le Data Act : ce qui change pour récupérer ses données CRM
- Peut-on vraiment récupérer toutes ses données en quittant son CRM ?
- L’IA change-t-elle quelque chose à la propriété de vos données ?
- Contrat CRM : les clauses à vérifier et à négocier
- Conclusion
Cartelis est un cabinet de conseil opérationnel CRM.
Nous aidons nos clients à structurer et exploiter pleinement leur dispositif CRM / Relation client.
- Cartographie & analyse des parcours clients
- Analyse avancée de la base clients / actions marketing
- Définition des programmes relationnels
- Architecture CRM & choix des solutions
- Mise en place datamart & flux de données
- AMOA projet CRM & paramétrage scénarios
- Pilotage & Amélioration de la performance
L’essentiel à retenir
- Personne n’est propriétaire des données de votre CRM, ni vous, ni votre éditeur.
- Un CRM commercial contient presque exclusivement des données personnelles : noms, emails, numéros, historiques d’échanges. Pour ces données, vous êtes responsable de traitement et votre éditeur n’est que sous-traitant, une répartition des rôles qui pèse bien plus lourd que la question de la propriété.
- Depuis 2018, le RGPD impose à votre éditeur de restituer ou de supprimer vos données personnelles en fin de contrat et c’est vous qui choisissez. Une clause qui vous retirerait ce choix se heurterait au texte.
- Récupérer ses données ne veut pas dire récupérer son CRM. Le paramétrage reste chez l’éditeur.
- Un fichier de contacts récupéré sans date de collecte, sans source et sans statut de consentement ne vous sert à rien, parce que vous ne pouvez pas reprendre légalement votre prospection dessus. C’est le piège le plus fréquent des migrations et il se découvre presque toujours après la bascule.
- L’IA ne change presque rien en droit. En pratique, elle change tout : un export se supprime, un modèle entraîné ne se désentraîne pas.
À qui appartiennent les données d’un CRM ?
Pourquoi le droit ne reconnaît pas de propriété sur les données
Commençons par évacuer une intuition fausse.
En droit français, il n’existe pas de droit de propriété sur l’information en tant que telle. Une donnée n’est ni un bien meuble, ni un bien immeuble. On ne peut pas la revendiquer comme on revendiquerait une machine ou un stock.
Autrement dit, la phrase « ce sont mes données » est une intuition commerciale légitime. Ce n’est pas une catégorie juridique.
Pour les données personnelles, vous êtes responsable de traitement
Et c’est là que la question se reformule utilement.
Ouvrez votre CRM. Que contient-il ? Des noms, des adresses email professionnelles, des numéros de téléphone, des intitulés de poste, des comptes-rendus d’appels, des historiques d’ouverture d’emails. Des personnes physiques identifiables, du premier au dernier enregistrement.
Ce sont des données à caractère personnel et elles relèvent donc du RGPD.
Or le RGPD ne raisonne pas en termes de propriété, mais en termes de rôles.
Le responsable du traitement est la personne physique ou morale qui détermine à la fois les objectifs et les moyens du traitement, c’est-à-dire qui décide du pourquoi et du comment de l’utilisation des données.
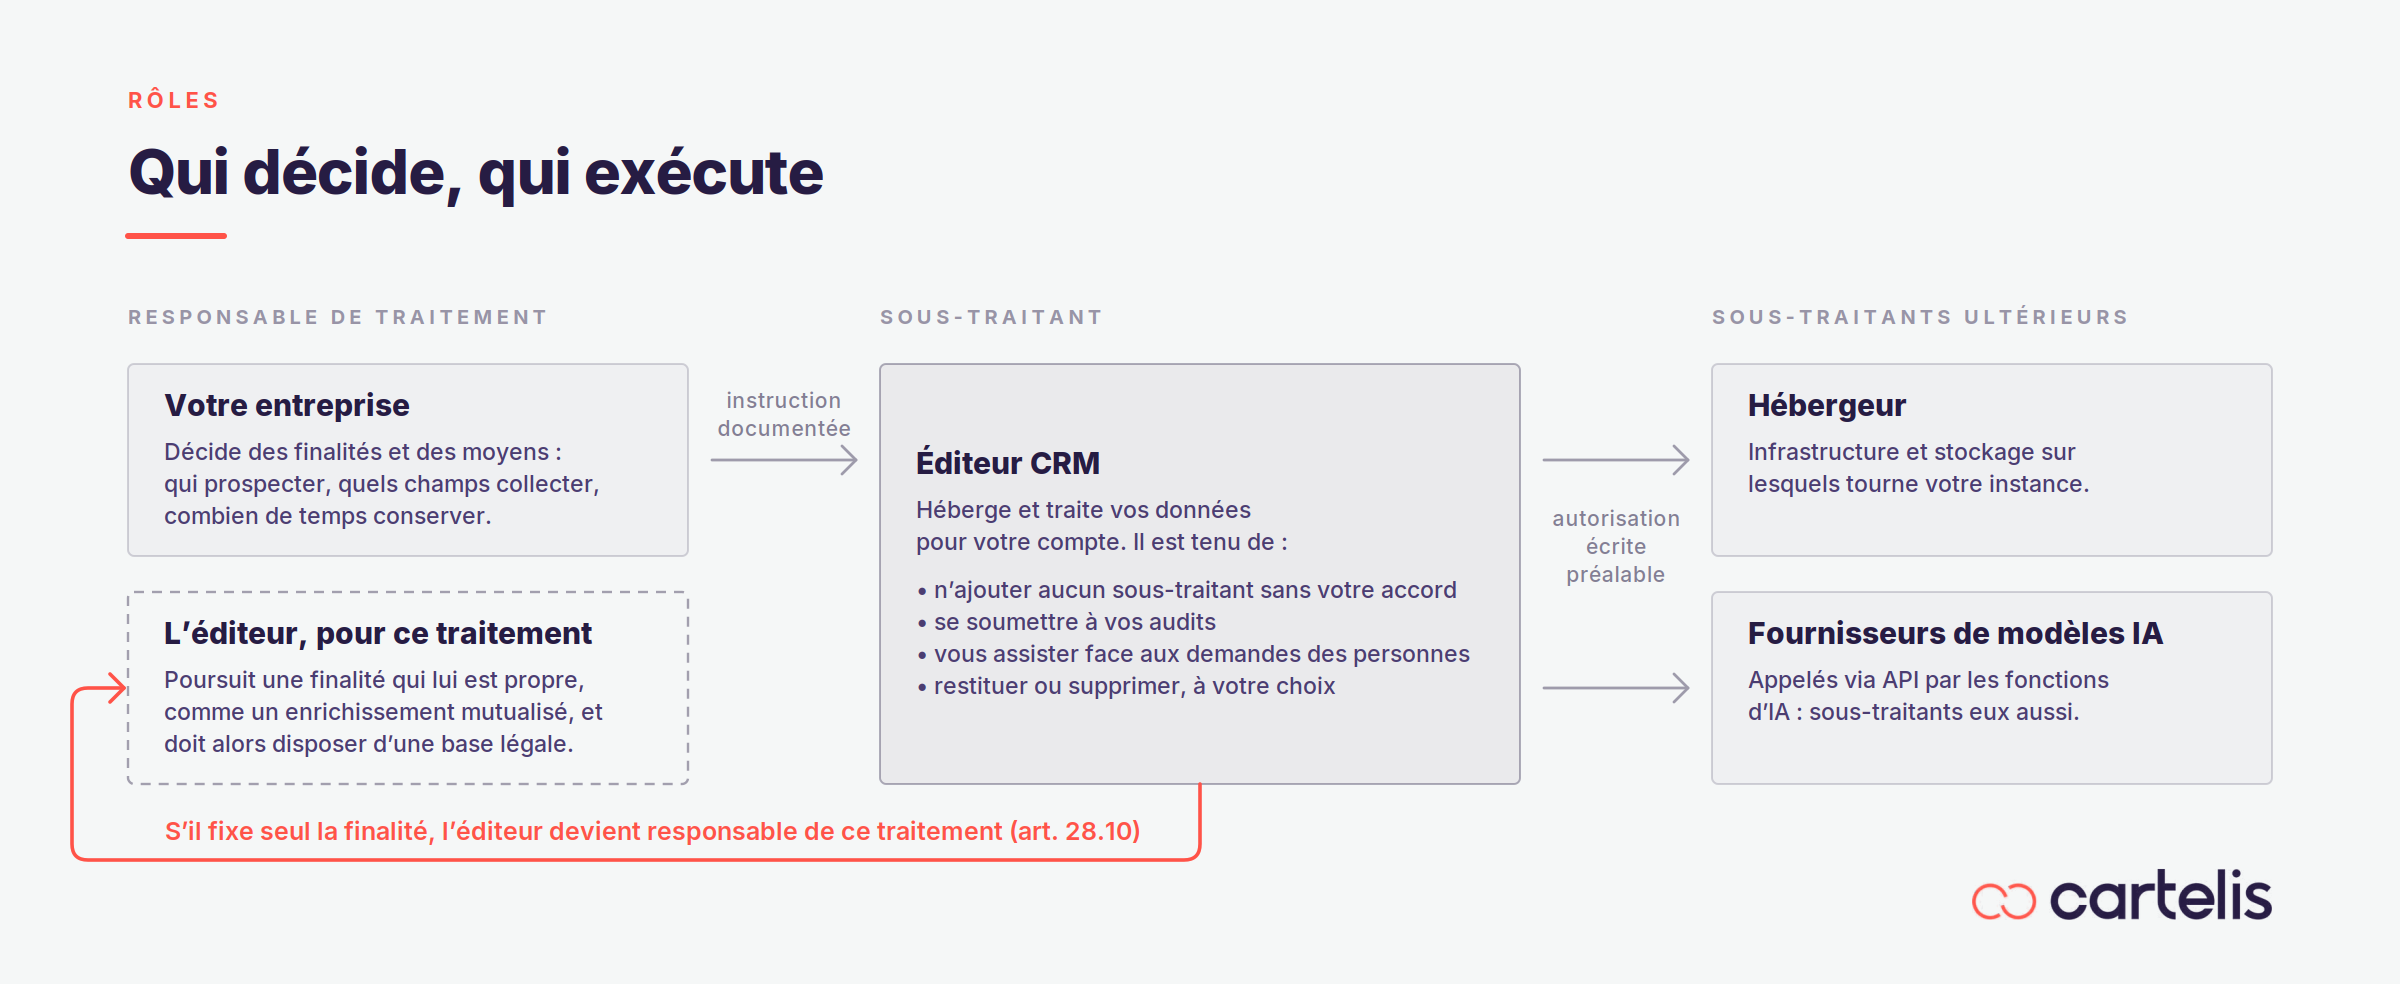
C’est vous. Vous décidez de prospecter, vous décidez quels champs collecter, vous décidez combien de temps les conserver. Votre éditeur, lui, héberge et traite pour votre compte. Il est sous-traitant.
Vous ne possédez pas ces données, vous en répondez. C’est moins confortable qu’un droit de propriété, mais c’est aussi beaucoup plus solide parce que la responsabilité s’accompagne de prérogatives que personne ne peut vous enlever.
Si le sujet du RGPD vous est encore flou, notre article de définition reprend les fondamentaux.
4 notions à ne pas confondre : propriété, contrôle, usage, restitution
La plupart des malentendus sur ce sujet viennent d’un vocabulaire imprécis. Posons-le une fois pour toutes.
| Notion | Ce qu’elle recouvre | Qui la détient |
|---|---|---|
| Propriété | Un droit réel opposable à tous sur un bien | Personne, s’agissant des données elles-mêmes |
| Responsabilité de traitement | Le pouvoir de décider des finalités et des moyens | Vous, pour les données personnelles |
| Droit d’usage | Ce que le contrat autorise chacun à faire | Défini par les conditions générales et le contrat |
| Droit de restitution | Récupérer ce qui est stocké, et sous quelle forme | Vous, dans des limites à négocier |
Retenez surtout que ces quatre colonnes ne se recouvrent pas. Vous pouvez parfaitement être responsable de traitement sans réussir à récupérer un fichier exploitable. C’est même la situation la plus fréquente.
Un contrat SaaS donne un droit d’usage, pas un droit de propriété
Revenons au contrat, puisque c’est lui qui gouverne tout ce que le RGPD ne couvre pas.
Un contrat SaaS concède un droit d’usage non exclusif et temporaire sur un service hébergé. Il n’opère aucun transfert de propriété, ni du logiciel, ni de l’infrastructure. Vous n’achetez pas un outil, vous louez un accès.
Cette architecture a une conséquence directe sur vos données. Elles sont stockées dans un environnement qui ne vous appartient pas, structurées selon un modèle que vous n’avez pas conçu et accessibles via des interfaces que l’éditeur contrôle. Votre capacité à en faire quelque chose dépend donc entièrement de ce que le contrat prévoit.
C’est pourquoi les clauses qui comptent vraiment ne sont presque jamais celles qu’on regarde en premier. Le prix et le niveau de service occupent les discussions. Les clauses décisives sont ailleurs : utilisation des données par l’éditeur, encadrement de la sous-traitance, sort des données en fin de contrat, modalités et périmètre de la réversibilité.
Ce que le RGPD vous garantit, quoi que dise votre contrat
Votre éditeur CRM est un sous-traitant, et ça l’oblige
L’article 28 du règlement européen encadre la relation entre responsable de traitement et sous-traitant. Il impose au sous-traitant une série d’obligations, dont quatre méritent votre attention immédiate :
- Il ne traite les données que sur instruction documentée du responsable du traitement.
- Il ne peut pas recruter lui-même un autre sous-traitant sans autorisation écrite préalable, générale ou spécifique.
- Il doit tenir à votre disposition toutes les informations nécessaires pour démontrer sa conformité et permettre la réalisation d’un audit.
- Il doit vous assister dans le traitement des demandes des personnes concernées.
Ces obligations ne relèvent pas de la liberté contractuelle. Elles s’imposent aux parties et un contrat qui les contredirait serait inopposable sur ce point.
Retenez également une conséquence qui servira plus loin : un fournisseur d’intelligence artificielle intervenant via API ou logiciel dans votre CRM est lui aussi un sous-traitant au sens de cet article. L’IA n’échappe pas au régime.
Le droit de récupérer vos données CRM existe depuis 2018
Au terme de la prestation, le sous-traitant doit, selon le choix du responsable du traitement, supprimer ou lui restituer l’ensemble des données à caractère personnel et détruire les copies existantes, sauf obligation légale de conservation.
Lisez bien : selon le choix du responsable du traitement. Le choix vous appartient. Une clause contractuelle qui imposerait la seule suppression vous priverait de la récupération de vos propres fichiers et se heurterait au texte.
Ce droit ne dépend donc ni du Data Act, entré en application beaucoup plus tard, ni de la qualité de votre négociation commerciale. Il existe depuis mai 2018.
Ce qui ne veut pas dire qu’il suffit.
Ce que le RGPD ne règle pas
Soyons honnêtes sur les limites, faute de quoi cette section deviendrait un plaidoyer.
Le RGPD ne couvre que les données personnelles. Vos paramétrages, vos scores, vos workflows, vos règles d’attribution, vos historiques de configuration, vos données produit et vos données financières n’entrent pas dans son champ. Pour tout cela, retour au contrat.
Il n’impose par ailleurs aucun format de restitution, ne fixe aucun délai opérationnel précis et ne dit rien du niveau d’assistance que l’éditeur doit fournir. Un export de données personnelles livré sous forme de fichier plat illisible respecterait la lettre du texte tout en vous laissant sans solution.
Que peut faire l’éditeur CRM avec vos données ?
Passons au concret.
Voici les cinq voies par lesquelles les données dans votre CRM peuvent servir à autre chose qu’à vous. Chacune relève de conditions contractuelles, de réglages différents, et chacune appelle une vérification distincte :
- L’entraînement des modèles de l’éditeur. Vos données servent à développer et améliorer les modèles maison. C’est le cas le plus répandu et généralement le mieux documenté. À vérifier : le réglage par défaut et la personne habilitée à le modifier.
- L’enrichissement mutualisé. Vos données alimentent un référentiel commercial qui sert à compléter les fiches d’autres clients. C’est ici que la donnée sort réellement du périmètre de votre compte et c’est l’usage le plus sensible des cinq. À vérifier : le périmètre exact des champs concernés.
- Les sous-traitants IA tiers. Les fournisseurs de modèles qui alimentent les fonctionnalités. Certains éditeurs interdisent contractuellement à ces tiers d’entraîner sur vos données et imposent une rétention nulle, mais souvent avec une réserve du type « lorsque c’est techniquement possible ». À vérifier : la liste nominative des sous-traitants ultérieurs.
- Les données dérivées et les agrégats. Statistiques sectorielles, benchmarks, indices de performance construits à partir de votre activité : ces données ne sont presque jamais couvertes par les clauses de réversibilité et rarement mentionnés dans les contrats. À vérifier : ce que l’éditeur s’autorise en matière de publication agrégée.
- La télémétrie d’usage, c’est-à-dire la façon dont vos équipes utilisent l’outil. Généralement traitée dans la politique de confidentialité et non dans le contrat, donc modifiable unilatéralement. À vérifier : où cette clause se trouve, précisément.
La limite que pose l’article 28 du RGPD
Si un sous-traitant détermine les finalités et les moyens du traitement en violation du règlement, il est considéré comme responsable du traitement pour ce qui concerne ce traitement (source).
Traduisons.
Un éditeur qui décide seul de réutiliser vos contacts pour une finalité qui lui est propre ne se contente pas de mal exécuter son contrat, il sort de son rôle et assume alors, pour ce traitement, les obligations d’un responsable de traitement, à commencer par celle de disposer d’une base légale.
Ce n’est pas une subtilité doctrinale. C’est exactement ce qui s’est joué à l’été 2026.
Cartelis transforme vos projets CRM
en résultats concrets.
Nous vous accompagnons de bout en bout : expression du besoin, choix indépendant des logiciels, cadrage méthodologique et pilotage opérationnel (AMOA).
Pas seulement du conseil, mais un engagement dans l’action pour sécuriser vos projets et maximiser leur impact.
Prendre contact avec CartelisHubSpot Contact Discovery : où se situe vraiment la frontière
Ce que HubSpot a annoncé le 1er juillet 2026
Le 1er juillet 2026, HubSpot met à jour ses conditions produit pour alimenter un jeu de données d’enrichissement mutualisé, destiné à une fonctionnalité baptisée Contact Discovery et prévue pour le 4 août.
Le périmètre annoncé couvre les coordonnées professionnelles, les données d’entreprise, les signaux de visite et d’engagement email. En sont explicitement exclus les notes, les transactions, les enregistrements d’appels et les champs personnalisés.
La bascule se fait par défaut, avec une sortie possible réservée aux Super Admins.
La réaction est immédiate, portée en grande partie sur LinkedIn par des partenaires et des consultants de l’écosystème, c’est-à-dire par des professionnels dont l’activité dépend de la plateforme. Le 5 juillet, quatre jours après l’annonce, HubSpot retire intégralement les changements. Le directeur produit publie un billet reconnaissant l’erreur. Aucune version révisée n’a été annoncée depuis.
La lecture RGPD de l’épisode
Le débat public a porté sur le réglage par défaut. Il y avait pourtant une question plus profonde.
Alimenter un référentiel mutualisé destiné à enrichir les fiches d’autres clients, c’est déterminer une finalité propre. Ce n’est plus traiter pour le compte du responsable de traitement, c’est traiter pour son propre compte.
Or la CNIL indique que toute opération de traitement non prévue dans le contrat devrait, en principe, faire l’objet d’une renégociation préalable entre les parties ou au moins d’instructions écrites du responsable de traitement.
Une case cochée par défaut dans une interface d’administration n’est ni une renégociation, ni une instruction écrite du client.
La vraie question n’était donc pas de savoir si l’option était activée par défaut. Elle était de savoir si une option, quelle que soit sa position, suffisait à couvrir juridiquement ce changement.
Contactez Cartelis
pour enfin capitaliser sur vos données clients.
Cartelis vous accompagne dans le cadrage et le déploiement d'une stratégie data et CRM vraiment impactante.
Analyse client, Choix des outils, Pilotage projet et Accompagnement opérationnel.
Prendre contact avec CartelisQue deviennent vos données si votre éditeur CRM dépose le bilan ?
En cas de procédure collective touchant votre éditeur, vos données deviennent un élément de la procédure. Le calendrier et les modalités de récupération ne dépendent plus de votre contrat mais des décisions du mandataire judiciaire, dont la mission n’est pas de vous rendre service mais de préserver les intérêts des créanciers.
Une infrastructure peut être maintenue quelques semaines, le temps d’une cession ou coupée rapidement faute de trésorerie pour payer l’hébergeur. Vous l’apprendrez généralement par un courrier, avec un délai court.
Point important : votre statut de responsable de traitement ne disparaît pas avec l’éditeur. Vous restez comptable de ces données vis-à-vis des personnes concernées, y compris pendant la période où vous n’y avez plus accès. Si un de vos contacts exerce son droit à l’effacement à ce moment précis, l’obligation reste la vôtre.
La parade est simple et se met en place à froid : un export régulier, complet et testé, stocké hors de la plateforme. Testé, c’est-à-dire déjà rechargé au moins une fois quelque part, pour vérifier qu’il est exploitable.
Le Data Act : ce qui change pour récupérer ses données CRM
Ce que le chapitre VI impose depuis septembre 2025
Depuis le 12 septembre 2025, le chapitre VI du règlement européen sur les données encadre le changement de fournisseur de services de traitement de données, ce qui inclut les éditeurs de logiciels en mode SaaS.
Les obligations principales visent à lever les obstacles commerciaux, techniques, contractuels et organisationnels au changement. Le préavis contractuel est plafonné à deux mois. La transition doit s’opérer dans un délai de trente jours calendaires, avec une prolongation possible jusqu’à sept mois lorsque l’opération est techniquement irréalisable dans ce délai, à charge pour le fournisseur de le justifier.
C’est un progrès net, mais ce n’est pas une solution miracle : le texte ne définit pas le périmètre exact des données restituables, il n’impose pas de format et ne précise pas toujours le niveau d’assistance attendu. Trois zones grises qui se règlent contractuellement..ou pas du tout.
RGPD et Data Act : qui couvre quoi
| Question | RGPD | Data Act |
|---|---|---|
| Périmètre couvert | Données personnelles uniquement | Toutes les données du service |
| Droit de récupération | Oui, au choix du client | Oui, avec délais encadrés |
| Format imposé | Non | Non, mais obstacles techniques interdits |
| Frais de sortie | Non traités | Supprimés au 12 janvier 2027 |
En résumé, le RGPD vous garantit de récupérer vos contacts et le Data Act vous garantit de pouvoir partir.
Aucun des deux ne vous garantit de récupérer votre CRM.
L’échéance du 12 janvier 2027
À compter de cette date, les frais de changement de fournisseur seront supprimés, après une période transitoire pendant laquelle seuls les coûts directement liés à la migration restent facturables.
Conseil : jusqu’à cette date, ces frais restent exigibles et le nouveau cadre ne s’appliquera qu’aux contrats postérieurs. C’est donc maintenant qu’il faut faire inscrire ces clauses, pas après.
Ne surestimez pas l’effet non plus. Les frais de sortie facturés par l’éditeur ne représentent qu’une fraction du coût réel d’un changement d’outil, l’essentiel se logeant dans les coûts d’intégration et la reprise de données.
Peut-on vraiment récupérer toutes ses données en quittant son CRM ?
Ce qu’un export de contacts contient (et ce qu’il ne contient pas)
Tous les CRM permettent d’exporter des contacts, des entreprises et des transactions. Sur ce point, aucun éditeur sérieux ne pose de difficulté.
Ce qui ne sort pas d’un export standard : les pipelines et leurs étapes, les propriétés calculées et leurs formules, les scores et leur logique de calcul, les workflows d’automatisation, les règles d’attribution des leads, les autorisations et les rôles, l’historique de configuration.
Dit autrement, vous récupérez la matière mais pas l’intelligence qu’on a mise dedans.
Ce que vous récupérez reste soumis au RGPD
Récupérer un fichier ne vous rend pas libre de son usage. Vous étiez responsable de traitement avant, vous le restez après. La finalité, la base légale et les durées de conservation vous suivent dans le nouvel outil. Surtout, les statuts d’opposition et de consentement vous suivent aussi.
Déroulons ce que ça implique concrètement.
Un export qui contient un nom, un email et un numéro de téléphone, mais ni la date de collecte, ni la source, ni le statut d’opposition, ni la preuve du consentement recueilli, est un fichier que vous ne pouvez pas exploiter légalement. Vous ne savez plus qui a accepté d’être contacté, ni quand, ni pour quoi. Vous ne savez pas non plus qui s’est désinscrit.
Le fichier est complet et pourtant inutilisable. C’est une situation que nous rencontrons régulièrement en mission et elle se découvre presque toujours trop tard, une fois la bascule effectuée.
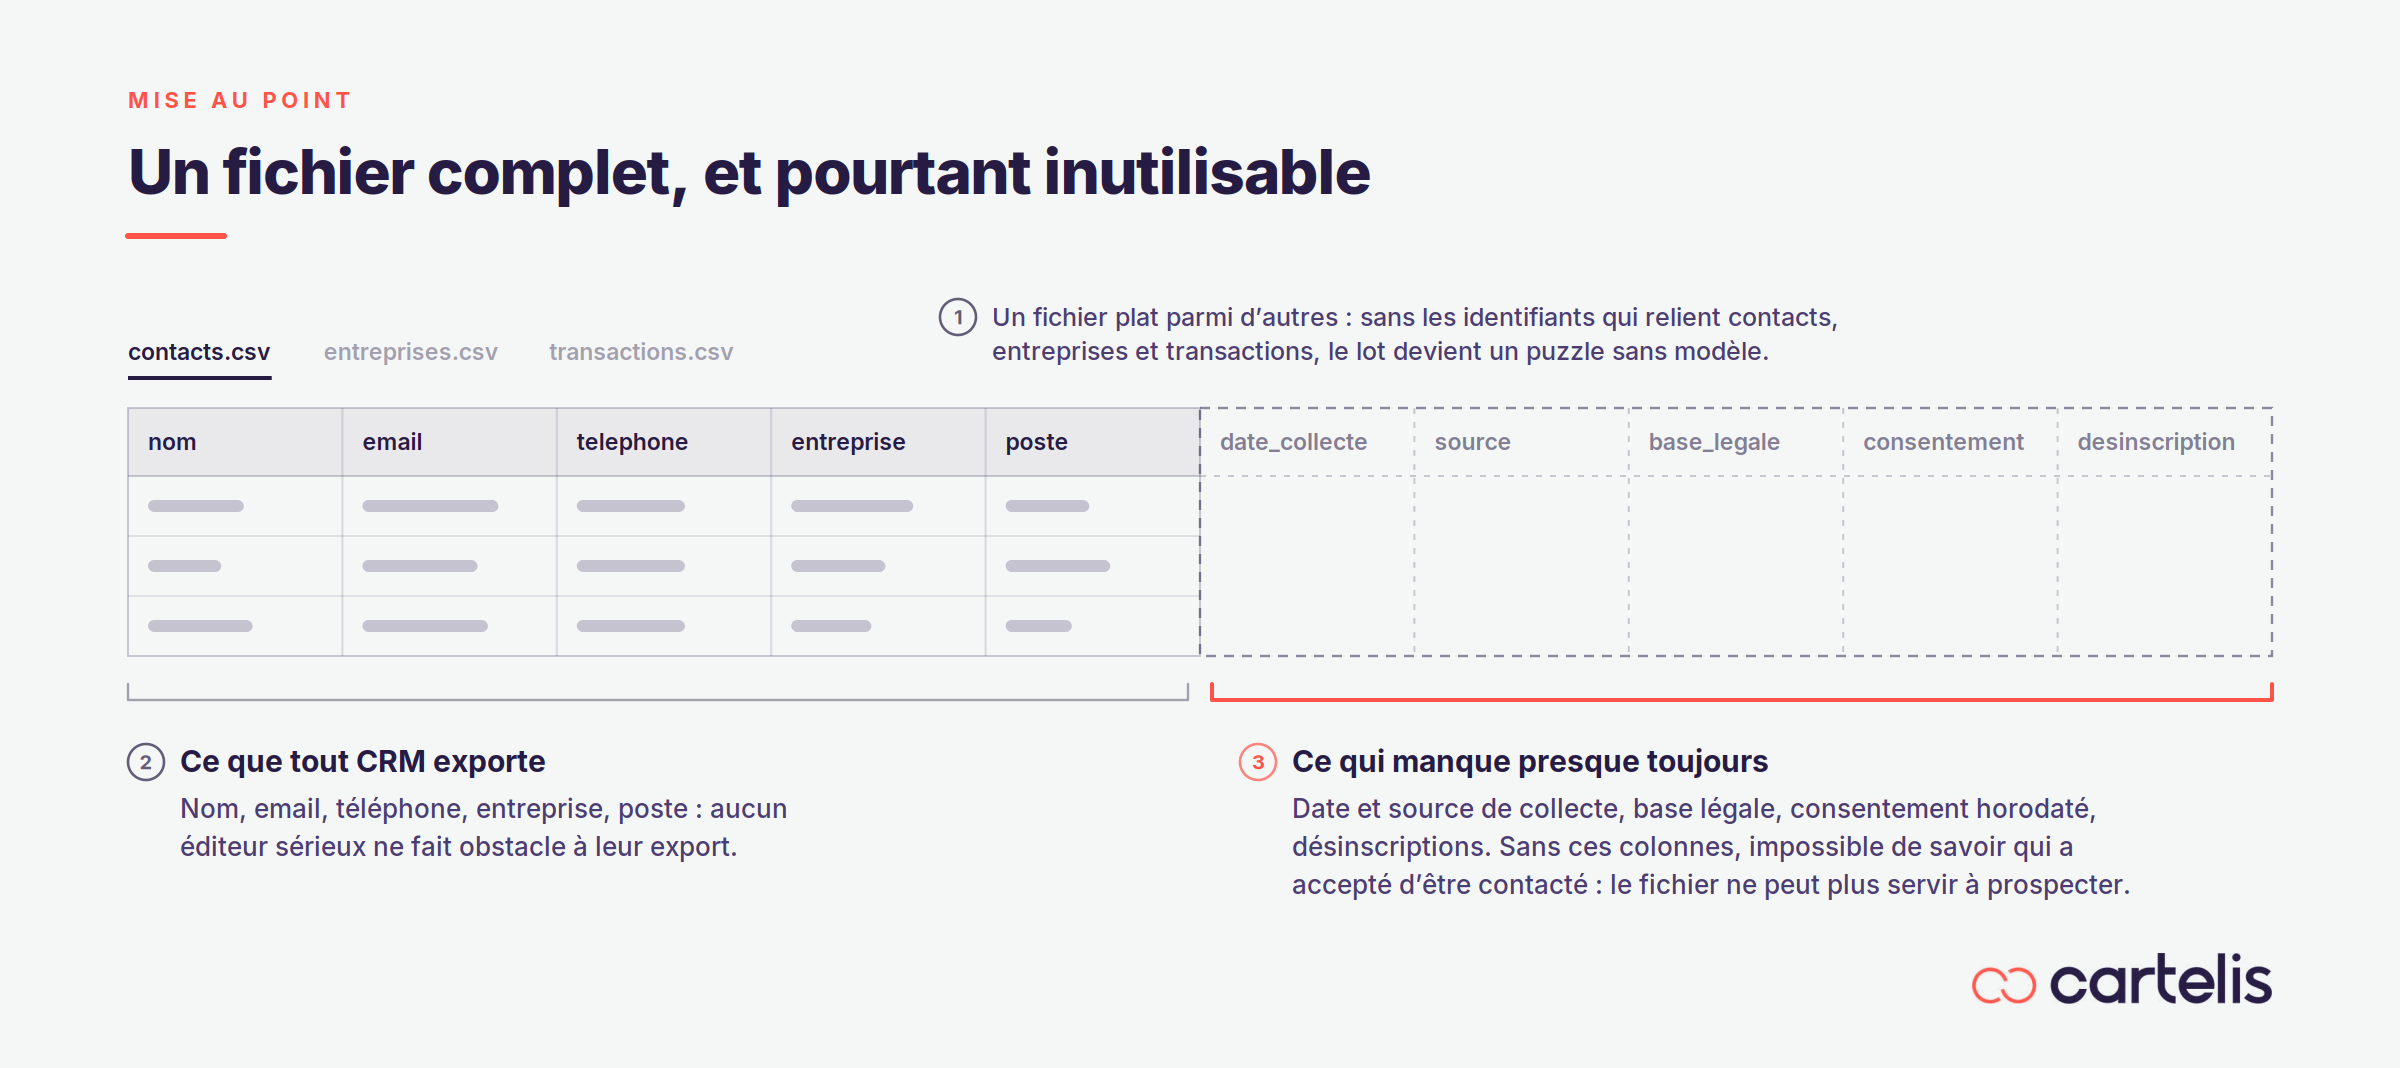
La conséquence pratique est qu’il faut exiger ces champs explicitement dans le périmètre de restitution : date et source de collecte, base légale, statut de consentement avec son horodatage, historique des désinscriptions. Ils ne figurent dans quasiment aucune clause standard.
La question recoupe d’ailleurs celle que pose la recommandation de la CNIL sur les pixels de suivi, où le traitement des contacts au statut inconnu constitue la vraie décision structurante. Et elle explique pourquoi une migration s’accompagne presque toujours d’un chantier de nettoyage de base.
Le paramétrage, vrai verrou de la réversibilité
Reprenons du recul…
Ce qui vous retient chez un éditeur n’est presque jamais la donnée. Un fichier de contacts se récupère en quelques clics. Ce qui vous retient, c’est le travail de configuration accumulé depuis des années et qui n’existe nulle part ailleurs que dans cette instance.
La jurisprudence a déjà eu à connaître de ce point. Un arrêt de la cour d’appel de Pau du 25 novembre 2021 a jugé qu’une clause de réversibilité rédigée de façon imprécise ne garantissait pas la restitution de données exploitables en l’état, le litige portant précisément sur le paramétrage des rubriques et non sur les données brutes.
C’est pourquoi une migration de logiciel CRM se prépare bien avant la décision de partir et pourquoi la documentation du paramétrage est un actif à maintenir en continu.
L’IA change-t-elle quelque chose à la propriété de vos données ?
En droit, presque rien
Commençons par la réponse qui déçoit…et qui est pourtant la bonne.
L’intelligence artificielle ne crée aucune catégorie juridique nouvelle. Un fournisseur de modèle reste un sous-traitant au sens de l’article 28. Entraîner un modèle sur vos données reste un traitement, qui suppose une finalité déterminée et une instruction documentée. Les obligations de restitution, de suppression et d’encadrement de la sous-traitance ultérieure s’appliquent à l’identique.
Si un éditeur vous explique que l’IA relève d’un régime particulier justifiant des conditions dérogatoires, la réponse est non.
En pratique, l’irréversibilité change tout
Deux différences de nature :
- La première est économique. L’IA donne à vos données une valeur pour l’éditeur qu’elles n’avaient pas auparavant. Un référentiel de plusieurs millions de contacts qualifiés vaut désormais quelque chose en soi, indépendamment du service rendu à ses propriétaires. Cela crée une incitation nouvelle à vous les demander et explique la vague de modifications de conditions constatée depuis 2024 chez la plupart des grands éditeurs de logiciels.
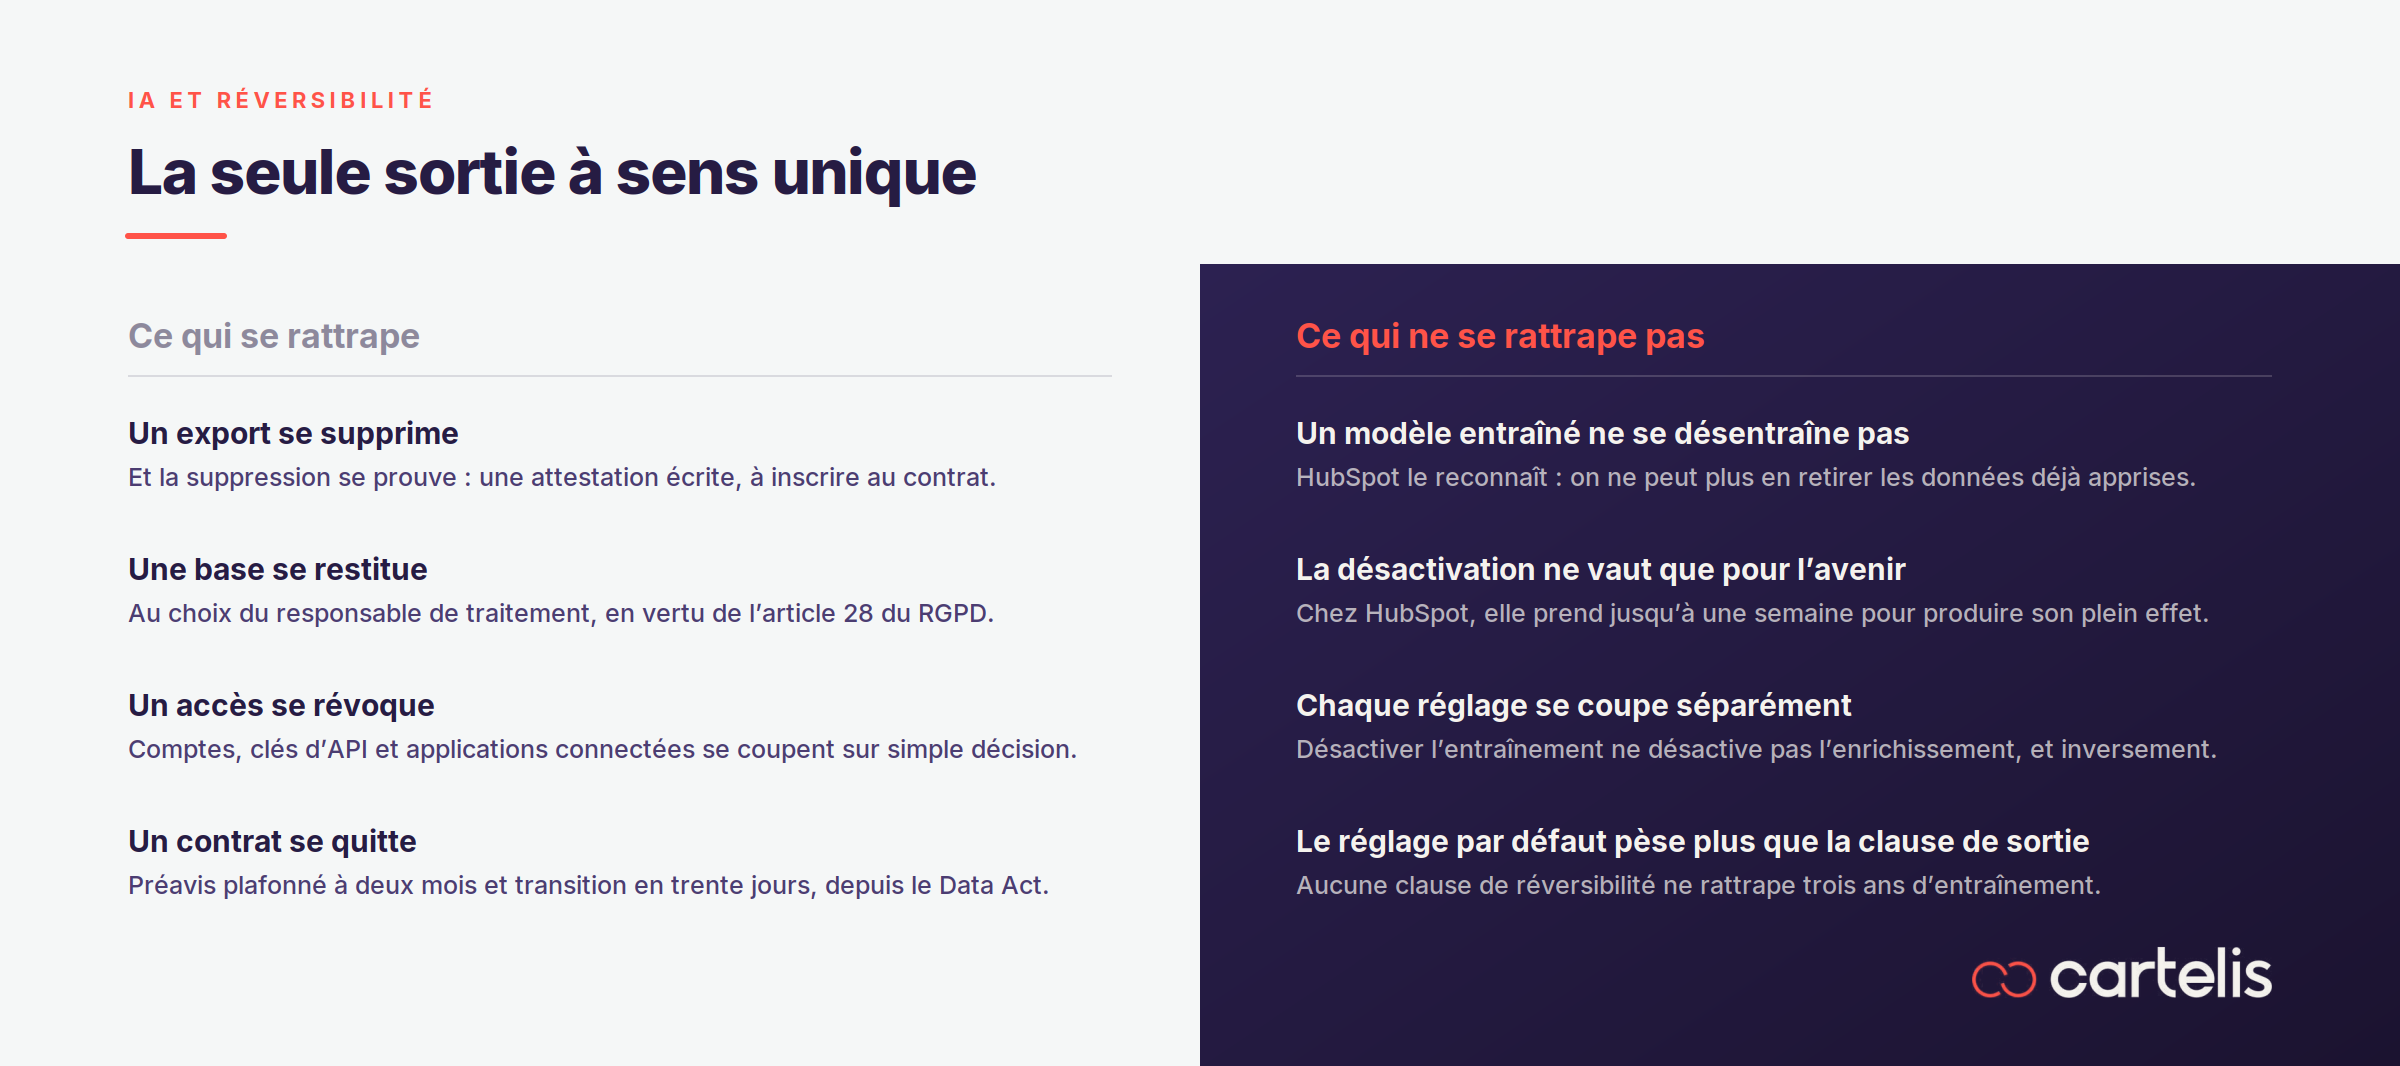
- La seconde est technique. Un export se supprime. Une base se restitue. Un accès se révoque. Un modèle entraîné, lui, ne se désentraîne pas. HubSpot le reconnaît d’ailleurs explicitement dans sa documentation : il n’est pas possible de supprimer d’un modèle déjà entraîné les données qui ont servi à cet entraînement et une désactivation ne vaut donc que pour l’avenir.
C’est la seule porte de sortie de vos données qui soit à sens unique.
Sur ce sujet précis, le réglage par défaut compte davantage que la clause de sortie. Une clause de réversibilité bien rédigée ne rattrapera jamais trois ans d’entraînement.
Comment désactiver l’entraînement IA chez HubSpot et Salesforce
Passons à l’opérationnel.
Deux minutes de vérification, à faire aujourd’hui plutôt qu’au prochain renouvellement :
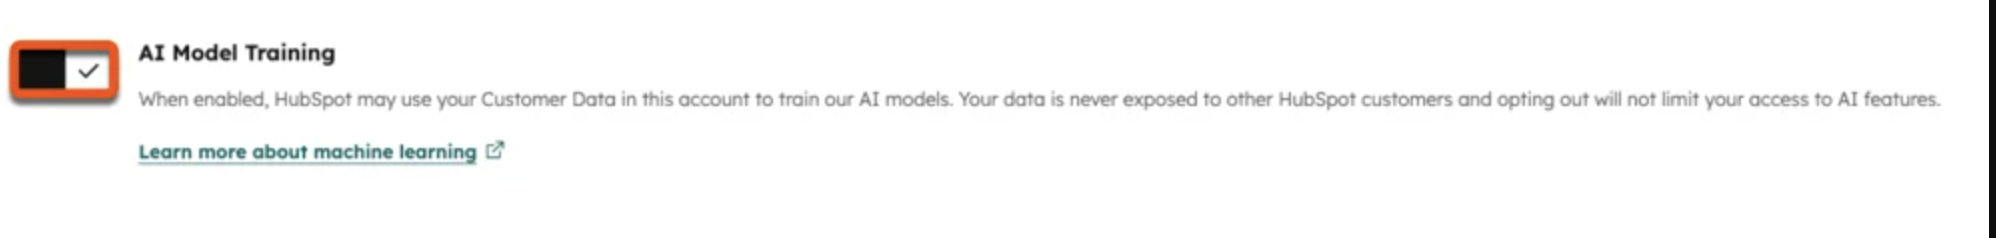
- Chez HubSpot. Le chemin est le suivant : icône Paramètres, section Account management du menu latéral, rubrique AI, onglet Access, bascule AI Model Training. Le réglage est activé par défaut, et seul un Super Admin peut le modifier. La désactivation ne retire aucune fonctionnalité d’IA, et prend jusqu’à une semaine pour produire son plein effet. Les comptes ayant activé l’option Sensitive Data en sont exclus d’office et ne peuvent pas s’y inclure (source). L’entraînement des modèles et l’enrichissement sont gérés séparément. Désactiver l’un ne désactive pas l’autre. Il faut donc traiter les deux réglages, pas un seul.
- Chez Salesforce. Le chemin passe par Setup, puis Einstein, puis l’option Opt Out of Customer Data Access. Une précision importante avant de vous y rendre : le comportement par défaut varie selon les produits, et ne se lit pas de la même façon sur le cœur de plateforme et sur les modules marketing. Vérifiez le vôtre plutôt que de vous fier à un article générique, celui-ci compris (source).

Ne confondez pas non plus ce réglage avec l’Einstein Trust Layer. Le premier gouverne l’usage que Salesforce fait de vos données pour ses propres modèles. Le second protège les traitements en temps réel à l’intérieur de votre organisation. Ce sont deux sujets distincts.
Contrat CRM : les clauses à vérifier et à négocier
Les questions à poser avant de signer votre contrat CRM
À intégrer telles quelles dans votre grille d’appel d’offres.
Elles sont formulées pour obtenir des réponses écrites, ce qui est l’objectif :
- Mes données servent-elles à entraîner vos modèles ? Quel est le réglage par défaut et qui peut le modifier ?
- Alimentent-elles un référentiel partagé avec d’autres clients ? Sur quel périmètre de champs exactement ?
- Que devient l’entraînement déjà réalisé si je me rétracte ?
- Votre accord de sous-traitance reprend-il l’ensemble des mentions de l’article 28 ?
- Quelle est la liste nominative de vos sous-traitants ultérieurs, fournisseurs de modèles inclus et comment suis-je informé d’un changement ?
- Quel préavis me donnez-vous avant une modification de vos conditions produit ?
- Quels formats de restitution proposez-vous et le paramétrage est-il inclus ?
- Que se passe-t-il concrètement en cas de procédure collective vous concernant ?
Les clauses à faire ajouter
Voici ce qui doit figurer noir sur blanc dans le contrat signé :
- Un périmètre de restitution qui inclut explicitement les paramétrages, les historiques de configuration et les statuts de consentement avec leur horodatage.
- Un délai de notification préalable en cas d’évolution des conditions produit, assorti d’un droit de résiliation sans pénalité si vous refusez le changement.
- Une interdiction d’usage de vos données à des fins d’enrichissement au bénéfice de tiers.
- Le sort des données en fin de contrat, en précisant que le choix entre restitution et suppression vous revient.
- Une attestation écrite de suppression, fournie après restitution.
Cette dernière clause coûte zéro euro à négocier et règle la question de la preuve, qui se pose toujours au pire moment.
Quels formats exiger ?
CSV, JSON, XML pour les données structurées, PDF/A pour les documents. Rien d’exotique et aucun éditeur sérieux ne s’y oppose.
Attention toutefois à ne pas s’arrêter là. Le format seul ne suffit pas si la structure relationnelle n’est pas restituée avec. Un lot de fichiers plats sans les identifiants qui relient les contacts aux entreprises, les transactions aux contacts et les activités aux enregistrements, c’est un puzzle sans image de référence. Exigez donc la documentation du modèle de données au même titre que les fichiers.
Ces exigences se posent au moment du cadrage du projet, pas au moment où le contrat arrive à la signature.
Optimisez votre Performance Commerciale
Accélérez vos ventes en fiabilisant vos prévisions, vos process et vos outils. Nos consultants vous accompagnent dans la transformation de votre organisation Sales.
Processus commerciaux | CRM & Stack Tech | Pilotage de la performance
Discutons de vos enjeux SalesOpsConclusion
La question de départ était mal posée et c’est peut-être le principal enseignement de cet article.
Personne n’est propriétaire des données de votre CRM, ni vous, ni votre éditeur. Pour l’essentiel de ce qu’il contient, vous occupez une position différente et plus exigeante : celle du responsable, qui décide des finalités et répond des traitements. Cette position vous donne un socle que le contrat ne peut pas réduire.
Mais ce socle s’arrête aux données personnelles. Tout le reste, c’est-à-dire l’intelligence que vous avez accumulée dans votre outil, se joue dans des clauses que personne ne lit au moment de signer et que tout le monde relit au moment de partir.
Et rien de tout cela ne se règle en cas de litige. Ça se règle deux fois : au moment de choisir son éditeur et au moment d’en changer. Entre les deux, vous vivez avec ce que vous avez négocié.
Cartelis, partenaire de vos projets CRM
Nous ne sommes ni juristes ni délégués à la protection des données et cet article ne remplace pas un conseil juridique. En revanche, les questions qu’il soulève ne se règlent jamais au moment du litige. Elles se règlent au moment de choisir son éditeur et au moment d’en changer. C’est là que nous intervenons.
Concrètement : intégrer ces clauses à votre grille d’appel d’offres, challenger les conditions produit avant signature, définir un périmètre de restitution qui inclut les paramétrages et les statuts de consentement et piloter la reprise de données quand vient le moment de changer d’outil. Nous accompagnons depuis plus de 10 ans des entreprises de toutes tailles sur leurs projets CRM.
Nous ne revendons aucune licence et n’avons aucun partenariat éditeur, ce qui nous permet de challenger sans arrière-pensée commerciale les conditions qui vous sont présentées et d’intervenir en amont du choix de votre prestataire.


Laisser un commentaire